Edition en ligne réussie d’Infosecurity.be
Edition en ligne réussie d’Infosecurity.be
L’événement Infosecurity s’est tenu en ligne cette année. Les sessions interactives ont été très suivies par les participants.
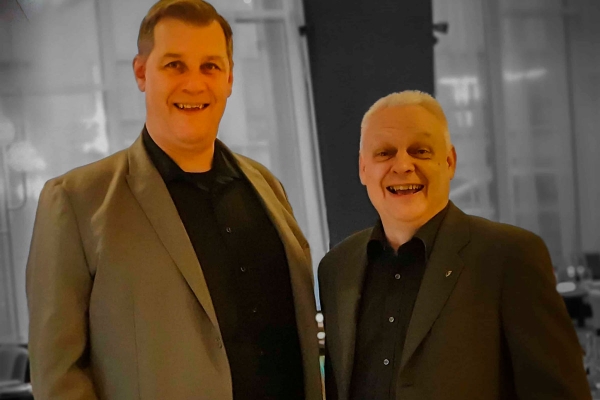
Righard Zwienenberg et Eddy Willems ont abordé l’influence du corona en matière de cyber-sécurité.
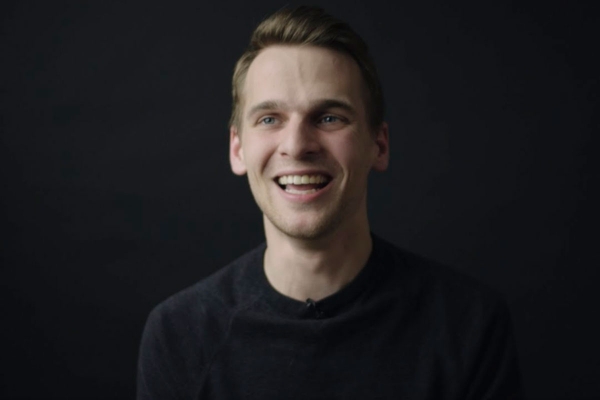
Le hacker éthique Inti De Ceukelaire a plaidé pour une plus grande sécurité juridique pour les hackers éthiques.
La croissance rapide du secteur IT est plus que jamais d’actualité en cette période de corona. Tout a donc été mis en oeuvre pour que l’événement Infosecurity.be, Data & Cloud Expo 2021 puisse se dérouler de manière complète, sécurisée et adaptée à la situation. L’édition en ligne s’est tenue les 31 mars et 1er avril et était focalisée sur les thèmes Cloud & Infrastructure, Sécurité & Vie privée, Données & IA et Transformation & innovation numérique.
Parmi les dizaines de contributions intéressantes, nous avons retenu quelques-unes. Il y a eu la présentation passionnante en duo d’Eddy Willems (G Data) et de Righard Zwienenberg (ESET) qui ont abordé les nouvelles cybermenaces liées au Covid-19.
Eddy Willems: « Qui dit Covid19 dit télétravail, et qui dit télétravail dit Zoom. Il y a là un premier problème de sécurité car le programme n’était absolument pas préparé à une telle popularité soudaine, et même de hauts responsables politiques se sont exposés à des dangers potentiels. Boris Johnson a par exemple publié une photo d’une réunion Zoom sur laquelle on pouvait clairement voir le lien d’accès. Comme aucun mot de passe n’était exigé à l’époque, tout le monde pouvait suivre la réunion. Idem lors d’une réunion de la commission de défense de l’UE, lorsqu’un membre a publié une photo sur Twitter sur laquelle le code de connexion était pratiquement complètement lisible. Pour les spécialistes du secteur, ce fut un choc car ce type de problèmes de sécurité semblait faire partie du passé. »
Righard Zwienenberg: « On ne peut pas cataloguer cela dans la rubrique ‘hacking’. La cybersécurité ne concerne pas toujours de grands piratages qui font la une, comme ce fut le cas avec l’Universiteit de Maastricht ou Solarwinds. Il y a souvent d’autres formes de cyber-insécurité comme le phishing ou les attaques par vol d’informations d’identification. L’OMS en a par exemple été victime au début de la pandémie, lorsqu’une organisation a copié le site pour déchiffrer le système de messagerie. La situation autour du Corona a également engendré toute une série de tentatives d’abus. Nous avons vu passer un certain nombre d’escroqueries portant sur de faux vaccins corona qui était proposés via le dark web. »
Eddy Willems: « Un cyber-problème repose toujours sur 2 piliers : la technologie disponible comme les malware et le facteur humain. Notre curiosité – notre ‘cupidité’ – nous pousse à cliquer sur un lien ou à accepter une proposition. C’est ce qu’il se passe avec les ransomware qui, via des clics sur des liens indésirables, font surface. Le cas de l’Université de Maastricht en est un bon exemple. Cette affaire est intéressante pour plusieurs raisons, et elle soulève de nombreuses questions sur le paiement ou non d’une rançon. »
Righard Zwienenberg: « Personnellement, j’y suis opposé par principe, mais Maastricht m’a fait changer d’opinion. Cela s’est produit avant le développement de vaccins, mais que ce serait-il passé si l’Université avait été sur le point de réaliser une percée majeure ? Il en va de même pour les attaques contre les établissements de la santé. Si des vies humaines étaient en jeu? Une certaine nuance s’impose donc, même si je considère le ‘non-paiement’ comme un standard. »
« La protection de la vie privée est un autre thème qui, sous l’influence du Corona, a été ramenée à l’avant-plan. Pensez aux applications de traçage. Beaucoup soulignent la confidentialité comme raison pour les installer, mais le fonctionnement est limité si vous ne pouvez pas contrôler certains éléments. De plus, ces applications vous donnent parfois de la liberté pour participer à des manifestations culturelles et des festivals, voyez l’appli Coronachecker aux Pays-Bas. Mais cela ne change rien au fait que les utilisateurs doivent rester critiques. Il existe des dizaines d’applis Corona, et il faut avoir du bons sens avant de décider d’en installer une. Une appli qui vous demande la permission de passer des appels téléphoniques en votre nom, ce n’est pas normal. De plus, ces applications contiennent souvent des logiciels malveillants qui, via vos autorisations, essaient d’accéder à vos données bancaires. »
« Cependant, je ne suis pas pessimiste quant à l’avenir. Une grande partie de la sécurité IT a été ajustée en 2020. Les attaques de phishing ont augmenté et il a y de nombreux ransomware émergents, mais les personnes et les entreprises se sont rapidement adaptées à la nouvelle réalité. »
Des hackers éthiques?
Inti De Ceukelaire est un hacker éthique. Il s’est fait connaître du grand public en piratant les comptes twitter du Pape et de Donald Trump de manière ludique. En 2018, il a remporté à Las Végas le ‘most valuable hacker award’ de HackerOne, le championnat du monde non officiel des hackers. En 2018, il fonde Intigrity, une plateforme qui permet à des hackers éthiques de rechercher des failles et des faiblesses dans les systèmes contre des récompenses. Inti De Ceukelaire a rapidement souligné la ligne fine entre les hackers éthiques et les criminels : « Il n’existe pas de définition exacte de ce qu’est un piratage éthique. Qu’est-ce qui rend un hacker éthique, ou qui en fait un criminel ? L’absence de définition et l’ignorance encore latente des entreprises sont souvent un seuil à l’embauche d’un hacker éthique. Elles lisent le mot ‘hacker’ et s’imaginent un adolescent en sweat à capuche qui, dans un local informatique obscur, s’introduit dans ses systèmes. Pourtant, ce sont précisément les entreprises qui peuvent tirer profit des hackers éthiques. Mieux vaut être piraté par une plateforme éthique que par une organisation mal intentionnée qui verrouille votre système et vous demande une rançon. Eviter les amendes liées aux fuites de données peut aussi être un déclencheur pour faire appel à nous. »
« Les entreprises peuvent neutraliser la zone grise en formulant une stratégie solide qu’elles rendent publiques. Elles peuvent y mentionner ce qui est autorisé et ce qui ne l’est pas. Pour les hackers éthiques, cela évite des discussions sur leurs actions. Les entreprises peuvent aussi inclure des récompenses afin d’encourager les hackers éthiques à s’intéresser à leurs systèmes. Elaborer une telle politique n’est pas un travail de longue haleine. De nombreux outils gratuits sont disponibles et permettent de réaliser cela en un tournemain. »