ASIS Europe met à l’honneur le partenariat public-privé
ASIS Europe met à l’honneur le partenariat public-privé
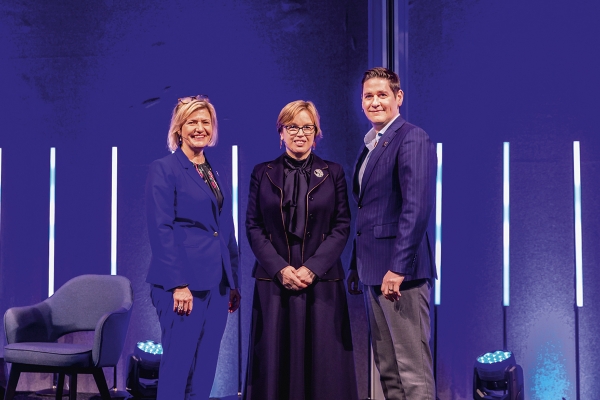
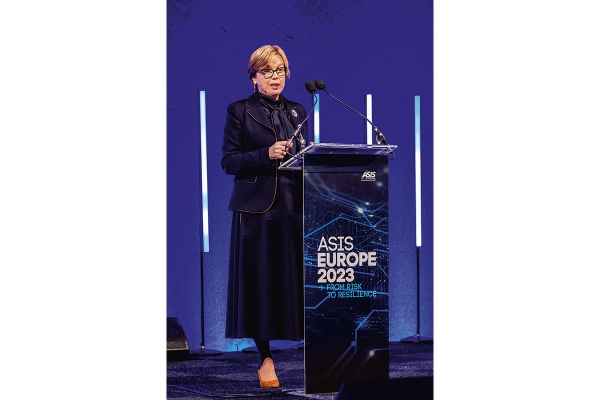
Catherine De Bolle, directrice exécutive d’Europol, et les deux coprésidents de la conférence, Inge Huijbrechts et Gavin Henderson.
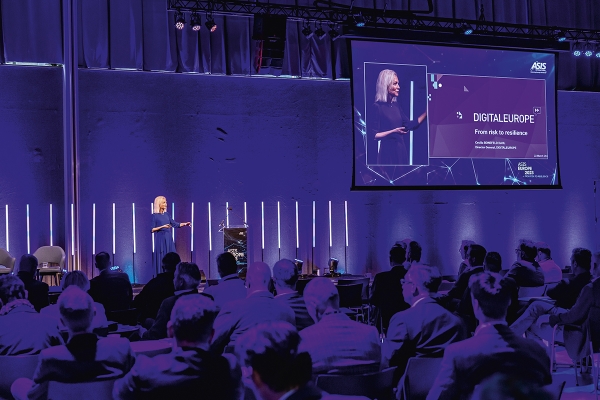
« L’Europe est à la traîne en termes d’investissements IA privés par rapport aux Etats-Unis et à la Chine », déclare Cecilia Bonefeld-Dahl, directrice générale de DIGITALEUROPE.
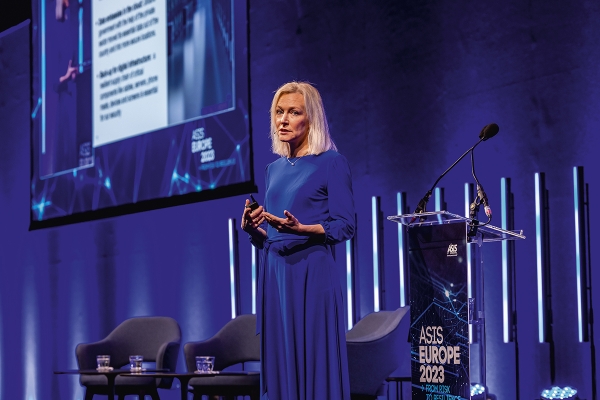
« L’Europe est à la traîne en termes d’investissements IA privés par rapport aux Etats-Unis et à la Chine », déclare Cecilia Bonefeld-Dahl, directrice générale de DIGITALEUROPE.
Crédit photo : ASIS Europe
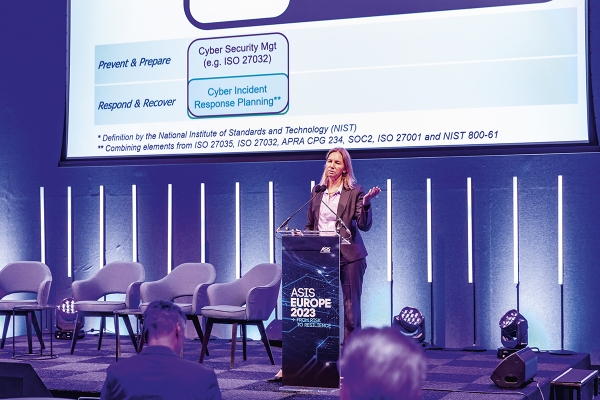
Après une cyberattaque, de plus en plus d’entreprises paient la rançon demandée et c’est une tendance regrettable », fait savoir Rinske Geerlings (Business As Usual) .
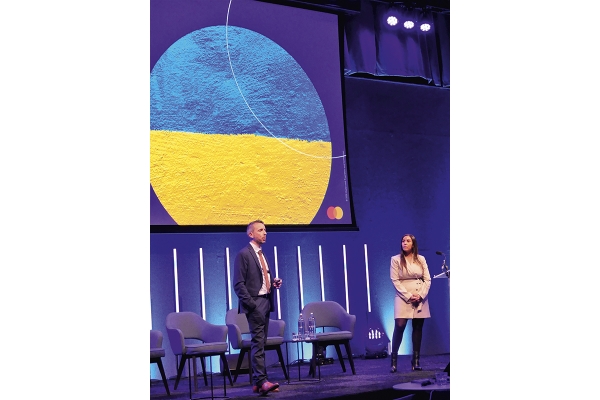
La guerre en Ukraine n’était jamais loin.
La première édition d’ASIS Europe – l’événement régional d’ASIS International dont la ligne de base est ‘From Risk to Resilience’ – s’est tenue au WTC Rotterdam du 21 au 23 mars. La communauté de la sécurité s’est retrouvée au mini-salon pour participer à une cinquantaine de sessions éducatives, des moments de réseautage bien organisés mais surtout pour échanger de l’information et des expériences qui rendent notre société plus sûre et plus résiliente. L’événement a connu un vif succès et accueilli 850 personnes physiques et 1.100 participants en ligne.
ASIS Europe consiste en un programme de discours de haut niveau, des études de cas approfondies et des ateliers interactifs couvrant un large éventail de défis en matière de stratégie, de sécurité et de gestion. La co-présidente de la conférence, Inge Huijbrechts, Global Senior Vice President Sustainability, Security and Corporate Communications chez Radisson Hotel Group: « Les entreprises actives dans le monde entier – et leurs security managers en particulier – doivent être préparées à tout dans le monde volatil et incertain d’aujourd’hui. De plus, il faut renforcer la résilience de nos organisations à long terme. Je suis donc très heureuse que le programme de cette conférence aborde à la fois la réflexion stratégique et l’atténuation des risques au quotidien. ASIS Europe est le rendez-vous régional d’ASIS International, la plus grande organisation mondiale des professionnels de la gestion de la sécurité. Après avoir lancé l’European Regional Board et franchi le cap des 3000 membres, réunir autant de leaders de la sécurité, établis ou en devenir, est l’occasion idéale de montrer les connaissances de notre communauté et les liens qu’elle peut tisser. »
Résilience
Cecilia Bonefeld-Dahl, directrice générale de DIGITALEUROPE, a abordé la question de la résilience au niveau des entreprises mais aussi sociétal. DIGITALEUROPE est la principale association sectorielle de la technologie numérique et représente plus de 45.000 entreprises numériques en Europe. Elle s’est penchée sur le rôle des technologies numériques dans l’avenir de l’Europe (des entreprises à la durabilité et à la sécurité) et a examiné la manière dont les forces de l’innovation et de la réglementation interagissent. « L’Europe est à la traîne en termes d’investissements IA privés par rapport aux autres économies de marché. Si on inclut les investissements de l’année dernière, ils se situent entre 14 et 21 milliards d’euros en Amérique du Nord, entre 7 et 11 milliards d’euros en Chine et seulement entre 2,7 et 3,6 milliards d’euros en Europe. Il faut faire mieux si nous voulons rester pertinent. »
« Les cyberattaques touchent les meilleurs d’entre nous », lance Rinske Geerlings, Managing Director Business As Usual. « Les organisations ne peuvent plus se contenter de jeter le cyber-défi par-dessus le mur pour que l’IT et/ou l’IT Security s’en occupe. Les professionnels de la sécurité doivent savoir comment y contribuer au mieux, notamment dans le contexte de la protection physique des équipements informatiques sur site. D’autres chefs d’entreprise devraient être en mesure d’aider à évaluer le cyber-risque en termes de réputation, de conséquences financières et opérationnelles. FireEye, l’une des plus grandes entreprises de cybersécurité aux Etats-Unis, a été victime d’une attaque. Un arsenal d’outils de piratage que l’entreprise utilise pour tester la protection de ses clients a été pillé. Après avoir été attaqué et contraint de fermer plusieurs abattoirs de porcs et de volailles, JSB Foods a versé 14 millions de dollars aux auteurs du ransomware sans trop rechigner. Tous ne résistent pas et c’est une tendance regrettable. De plus en plus d’entreprises paient la rançon sans faire de publicité pour redémarrer l’activité et rester à l’écart des médias. Et vous savez quoi ? Les compagnies d’assurance le demandent de plus en plus car payer la rançon revient généralement moins cher que d’arrêter les activités pendant une longue période, et l’on ne tient pas compte de l’inévitable atteinte à la réputation. »
Europol
Catherine De Bolle, directrice exécutive d’Europol, a pris la parole lors de la deuxième journée. Sa session a porté sur la manière dont les services répressifs et le secteur privé peuvent collaborer, sur l’évolution du paysage des risques hybrides et la manière de développer les compétences et les équipes pour relever les défis de demain. « La cybercriminalité est notre grand défi. On peut l’interpréter de manière plus large que les défis classiques comme le ransomware ou le piratage. Le cyber-aspect est présent dans tous les types de criminalité. Il y a un lien avec le monde numérique, voyez la problématique de la drogue, la pédopornographie, la traite des êtres humains, … »
« Les organisations criminelles ont aujourd’hui leurs propres unités de support numérique, y compris leurs spécialistes IT. Avec les services de sécurité, nous nous concentrons notamment sur la recherche de ces profils. Si nous les neutralisons, nous affaiblissons l’organisation criminelle car pourvoir ces postes n’a rien d’évident. Nous le constatons également à Europol. Aujourd’hui, il est difficile de trouver les bonnes personnes. Nous ne sommes pas les seuls à avoir un grand besoin de profils high-tech, les entreprises les ont également en ligne de mire et les paient parfois le triple de ce que nous pouvons offrir. Nous ne pouvons pas rivaliser avec cela. » Catherine De Bolle a également révélé qu’Europol a découvert que des puissances non européennes ont joué un rôle actif dans l’aggravation de la crise des réfugiés et l’envoi incontrôlé de masses de réfugiés vers l’UE, avec un double objectif : affaiblir l’UE en interne et séparer les Etats membres.
Killnet et NoName05716
Glenn Schoen est un orateur apprécié lors des congrès sur la sécurité. Américain d’origine néerlandaise, il a plus de 35 ans d’expérience dans le conseil en sécurité et gestion de crise auprès des entreprises, des gouvernements et des organisations confrontées à des problèmes de sécurité aigus. Il intervient sur CNN depuis près de 30 ans. Il a expliqué comment la guerre en Ukraine est ressentie chez nous. « Dans les six mois qui ont précédé l’invasion russe, nous avons enregistré une multiplication de cyberattaques contre les infrastructures ukrainiennes. Fin de l’année dernière, plus de 20 aéroports ont été attaqués le même jour, dont Atlanta et Chicago. L’attaque était dirigée par Killnet, un groupe de hackers pro-russe. Oubliez le dark web, ces agresseurs jouent cartes sur table sur les réseaux sociaux en annonçant leurs attaques mais aussi en postant des offres d’emploi. »
« NoName05716 est un autre groupe de hackers pro-russe. Ses flèches numériques visent les transports publics, les banques et les entreprises énergétiques des pays qui soutiennent l’Ukraine comme l’Italie, la Tchéquie, la Pologne et les Etats-Unis. Comment se défendre au mieux contre cela ? En passant de la réactivité à la proactivité. Si j’étais un CEO, je chercherais un Chief Security Officier (CFO) ayant les qualités suivantes : il/elle comprend mon activité, a une attitude informative, stratégique et analytique, des connaissances dans tous les aspects de la sécurité, un leader ayant d’excellentes compétences en communication, une intelligence sociale et de l’empathie. »
Le co-président de la conférence, Gavin Henderson, Regional Chief Security Officer chez Mastercard, se réjouit du succès de l’évènement : « Le partenariat public-privé dans le domaine de la sécurité est un sujet de plus en plus important. La guerre en Ukraine a fait de la protection des infrastructures critiques en Europe – y compris les infrastructures numériques – une préoccupation majeure pour les gouvernements, les forces de l’ordre et les entreprises qui en dépendent. Voyez le secteur bancaire, les transports publics et les entreprises énergétiques. Les deux exposés de Cecilia Bonefeld-Dahl et de Catherine De Bolle ont été choisis avec soin. Ils abordent le thème à partir de points de vue complémentaires et apportent des éclairages précieux. »
ASIS Europe 2024 aura lieu du 20 au 22 mars 2024 à Vienne, capitale autrichienne.
Crédit photo : ASIS Europe
Crédit photo : www.glennschoen.com