08/04/2025

ALIA Security Day 2025 

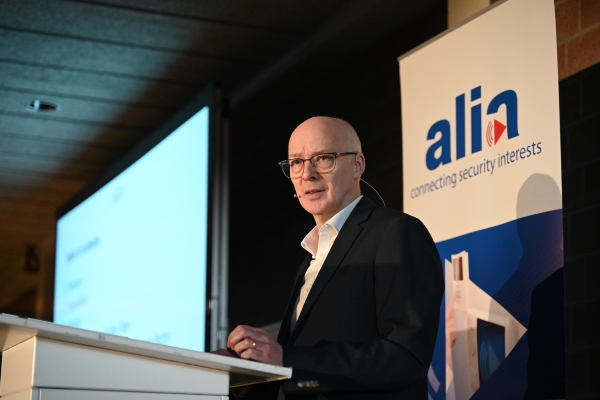
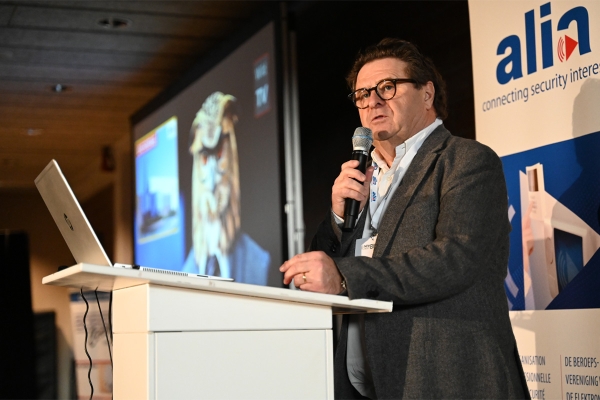
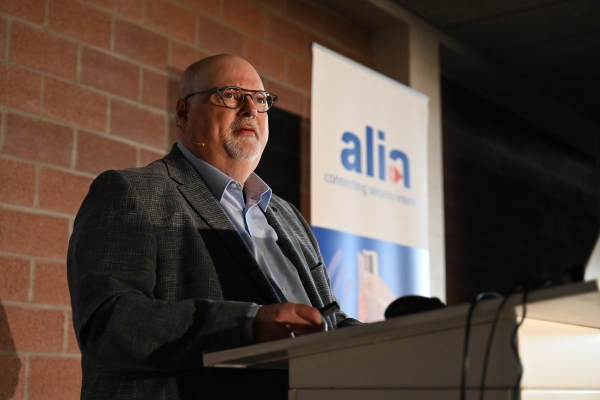
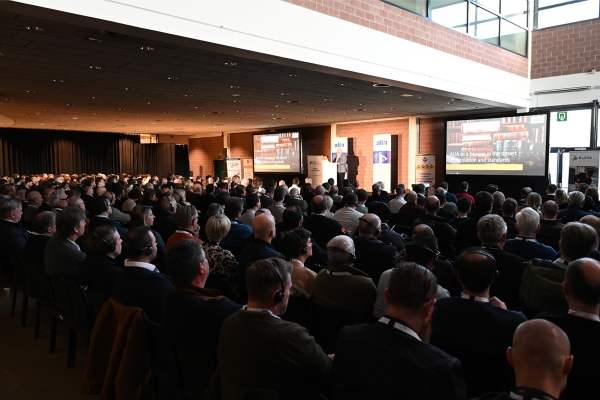
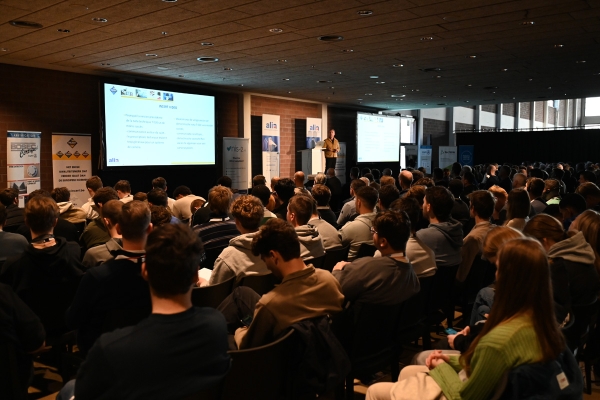
Le 26 février dernier, ALIA Security organisait son traditionnel Security Day au Brabanthal de Leuven. Celle année, cela coïncidait avec le jour d’ouverture du salon professionnel de la sécurité New Security. Une collaboration à grande valeur ajoutée pour les deux parties car cette double bonne raison de venir à Leuven a permis aux deux événements de connaître un beau succès.

Défis

« La sécurité et la protection sont confrontées à des défis majeurs » a déclaré Johan Chenot, le président d’ALIA lors de l’ouverture du Security Day 2025. « Les citoyens ont besoin de balises pour savoir s’ils reçoivent de l’information fiable ou non. Les normes et la législation peuvent également apporter une valeur ajoutée significative. Une installation réalisée dans les règles de l’art inspire la confiance et aide le secteur à progresser, les citoyens et le gouvernement ayant davantage de garanties dans ce que fait le secteur. ALIA est un fervent défenseur de ces balises. »

L’installateur certifié INCERT

Patrick Van Liempt, secrétaire général d’ALIA Security, a expliqué la valeur ajoutée d’un installateur certifié INCERT. Il a établi une comparaison avec un installateur de systèmes d’alarme agréé. « L’installateur certifié INCERT procède à une analyse de risques, établit un devis et exécute les travaux selon la note technique INCERT T015/2. Il utilise des produits certifiés INCERT, veille aux audits annuels des installations par un organisme de contrôle, effectue la maintenance annuelle obligatoire et délivre un certificat de conformité INCERT. Le certificat de conformité INCERT ne peut être délivré que par un installateur certifié INCERT. »

Ronny Nedergedaelt d’ANPI a poursuivi en mettant l’accent sur la nouvelle certification INCERT Video T030/2. « La Belgique est l’un des rares pays à disposer d’une réglementation en la matière et nous devons nous en réjouir. Malheureusement, la pratique nous apprend que les systèmes de caméras réalisés ne répondent pas entièrement aux attentes. Cela peut entraîner de l’insatisfaction parmi les utilisateurs finaux. Une note technique et des règlements servent de fil conducteur. »

Fiabilité du cloud

« La fiabilité du cloud devient plus importante », poursuit Benoît Stockbroeckx (Euralarm). Les nouvelles technologies impliquent une interaction entre internet, le cloud et les réseaux mobiles. Il y a donc plusieurs parties contractantes, ce qui se traduit par plusieurs solutions. »

Une approche intégrale de la sécurité

« Les centrales d’alarme sont la pierre angulaire d’une politique de sécurité solide », d’après Pieter Debersaques, président de l’ACA, l’association professionnelle des centrales d’alarme agréées. « Plusieurs tendances compliquent les choses. Il y a un besoin évident d’une approche intégrale de la sécurité et d’une collaboration intégrée et coordonnée entre les acteurs de la sécurité. Nous avons plusieurs objectifs concrets : nous voulons que la qualité des services (installation, missions des centres de télésurveillance et interventions) soit constamment encouragée et améliorée. Nous voulons entamer le dialogue avec le gouvernement pour améliorer davantage l’action commune contre l’insécurité, en connaissance de cause. Nous aimerions aussi dresser une liste d’opérations de vérification en concertation avec le ministère de l’Intérieur, les organismes d’installation, la police et les centrales de télésurveillance.

Étude sur les défis

Jules Portier du SPF Intérieur – DG Sécurité & Prévention – a détaillé les résultats de l’étude scientifique sur les défis auxquels la sécurité privée est confrontée. Les universités de Liège et de Leuven y ont participé. L’accent est mis sur trois secteurs : la sécurité, les systèmes d’alarme et les systèmes de caméras. « Le volet le plus important de cette étude a consisté à définir les cinq grands défis et à formuler des recommandations politiques pour y répondre. Ces cinq défis – par ordre d’importance décroissant – sont : les innovations technologiques, la collaboration entre les secteurs public et privé, la diversification des services dans un contexte mondialisé, la professionnalisation, la qualité/fiabilité et légitimité du secteur, et enfin l’effectivité et l’efficience des mécanismes de contrôle.

Responsabilité

‘Normalisation Incendie: différence entre une inspection selon la norme et une inspection selon le bon fonctionnement’ : tel était le thème de la présentation de Jort Stassen, ANPI Deputy Head of Normalization. « La norme fournit un cadre idéal pour développer un projet dans son intégralité. L’analyse des risques est la première étape, mais c’est aussi la plus importante. Au fil des ans, la norme a été adaptée à la réalité afin d’obtenir des installations conformes. Cela étant dit, une nouvelle version est en cours d’élaboration ! »

« Vous n’êtes pas toujours obligé d’utiliser la norme. Agissez comme un bon père de famille. Si votre installation est conforme à la norme, c’est alors une arme en béton si un incendie doit un jour se régler devant les tribunaux. La norme est la règle d’une bonne exécution. Si votre installation n’est pas conforme, comment pouvez-vous alors prouver que l’installation était en ordre ? »

Network and Information Security Directive 2

« Nous ne pouvons plus imaginer une société sans cybersécurité », lance Daniël Damen. « On ne soulignera jamais assez l’importance de la NIS2 ou Network and Information Security Directive 2. De nombreuses organisations pensent que cette législation ne les concerne pas mais la réalité est différente. La prise de conscience est croissante mais pas suffisante. Tout le monde a une assurance incendie mais le risque d’incendie est de 1 sur 8 000 et les dommages moyens sont de € 13.790. Entretemps, 56% des PME ont souscrit une assurance cybersécurité contre 20% en 2020, et la tendance est positive. Le risque d’être victime d’une cyberattaque est de 1 sur 8 et les dommages moyens s’élèvent à € 270.000! C’est l’objectif de NIS2: toucher un plus grand nombre de secteurs et d’entreprises pour renforcer la cybersécurité et la résilience des réseaux et des systèmes d’information dans l’UE. Dix-huit secteurs critiques et très critiques sont par exemple soumis à la NIS2 comme l’énergie, les transports, les soins de santé, les banques, les services gouvernementaux, les infrastructures numériques et les services postaux et de messagerie. Des perturbations prolongées dans ces 18 secteurs peuvent perturber la société. »

Un hacker éthique déverrouille 3 millions de portes d’hôtels

Le dernier intervenant était Lennert Wouters du groupe de recherche COSIC (Computer Security and Industrial Cryptography) de Leuven. Avec son partenaire, il a participé en 2022 à un événement organisé par plusieurs hôtels et casinos locaux à Las Vegas, en marge de DEF CON 30, qui souhaitaient savoir comment se comportaient leurs systèmes de sécurité internes. Le résultat fut étonnant : ils ont réussi à ouvrir 3 millions de portes d’hôtels dans 130 pays d’un fabricant de serrures. Sans entrer dans les détails, il s’agissait en gros de la lecture hyper simple d’une carte RFID (Radio Frequency Identification) d’un hôtel pour extraire les codes communs permettant d’ouvrir les portes.

Par Rudy Gunst

www.aliasecurity.be

ALIA Security Day 2025
Le 26 février dernier, ALIA Security organisait son traditionnel Security Day au Brabanthal de Leuven. Celle année, cela coïncidait avec le jour d’ouverture du salon professionnel de la sécurité New Security. Une collaboration à grande valeur ajoutée pour les deux parties car cette double bonne raison de venir à Leuven a permis aux deux événements de connaître un beau succès.

Défis

« La sécurité et la protection sont confrontées à des défis majeurs » a déclaré Johan Chenot, le président d’ALIA lors de l’ouverture du Security Day 2025. « Les citoyens ont besoin de balises pour savoir s’ils reçoivent de l’information fiable ou non. Les normes et la législation peuvent également apporter une valeur ajoutée significative. Une installation réalisée dans les règles de l’art inspire la confiance et aide le secteur à progresser, les citoyens et le gouvernement ayant davantage de garanties dans ce que fait le secteur. ALIA est un fervent défenseur de ces balises. »

L’installateur certifié INCERT

Patrick Van Liempt, secrétaire général d’ALIA Security, a expliqué la valeur ajoutée d’un installateur certifié INCERT. Il a établi une comparaison avec un installateur de systèmes d’alarme agréé. « L’installateur certifié INCERT procède à une analyse de risques, établit un devis et exécute les travaux selon la note technique INCERT T015/2. Il utilise des produits certifiés INCERT, veille aux audits annuels des installations par un organisme de contrôle, effectue la maintenance annuelle obligatoire et délivre un certificat de conformité INCERT. Le certificat de conformité INCERT ne peut être délivré que par un installateur certifié INCERT. »

Ronny Nedergedaelt d’ANPI a poursuivi en mettant l’accent sur la nouvelle certification INCERT Video T030/2. « La Belgique est l’un des rares pays à disposer d’une réglementation en la matière et nous devons nous en réjouir. Malheureusement, la pratique nous apprend que les systèmes de caméras réalisés ne répondent pas entièrement aux attentes. Cela peut entraîner de l’insatisfaction parmi les utilisateurs finaux. Une note technique et des règlements servent de fil conducteur. »

Fiabilité du cloud

« La fiabilité du cloud devient plus importante », poursuit Benoît Stockbroeckx (Euralarm). Les nouvelles technologies impliquent une interaction entre internet, le cloud et les réseaux mobiles. Il y a donc plusieurs parties contractantes, ce qui se traduit par plusieurs solutions. »

Une approche intégrale de la sécurité

« Les centrales d’alarme sont la pierre angulaire d’une politique de sécurité solide », d’après Pieter Debersaques, président de l’ACA, l’association professionnelle des centrales d’alarme agréées. « Plusieurs tendances compliquent les choses. Il y a un besoin évident d’une approche intégrale de la sécurité et d’une collaboration intégrée et coordonnée entre les acteurs de la sécurité. Nous avons plusieurs objectifs concrets : nous voulons que la qualité des services (installation, missions des centres de télésurveillance et interventions) soit constamment encouragée et améliorée. Nous voulons entamer le dialogue avec le gouvernement pour améliorer davantage l’action commune contre l’insécurité, en connaissance de cause. Nous aimerions aussi dresser une liste d’opérations de vérification en concertation avec le ministère de l’Intérieur, les organismes d’installation, la police et les centrales de télésurveillance.

Étude sur les défis

Jules Portier du SPF Intérieur – DG Sécurité & Prévention – a détaillé les résultats de l’étude scientifique sur les défis auxquels la sécurité privée est confrontée. Les universités de Liège et de Leuven y ont participé. L’accent est mis sur trois secteurs : la sécurité, les systèmes d’alarme et les systèmes de caméras. « Le volet le plus important de cette étude a consisté à définir les cinq grands défis et à formuler des recommandations politiques pour y répondre. Ces cinq défis – par ordre d’importance décroissant – sont : les innovations technologiques, la collaboration entre les secteurs public et privé, la diversification des services dans un contexte mondialisé, la professionnalisation, la qualité/fiabilité et légitimité du secteur, et enfin l’effectivité et l’efficience des mécanismes de contrôle.

Responsabilité

‘Normalisation Incendie: différence entre une inspection selon la norme et une inspection selon le bon fonctionnement’ : tel était le thème de la présentation de Jort Stassen, ANPI Deputy Head of Normalization. « La norme fournit un cadre idéal pour développer un projet dans son intégralité. L’analyse des risques est la première étape, mais c’est aussi la plus importante. Au fil des ans, la norme a été adaptée à la réalité afin d’obtenir des installations conformes. Cela étant dit, une nouvelle version est en cours d’élaboration ! »

« Vous n’êtes pas toujours obligé d’utiliser la norme. Agissez comme un bon père de famille. Si votre installation est conforme à la norme, c’est alors une arme en béton si un incendie doit un jour se régler devant les tribunaux. La norme est la règle d’une bonne exécution. Si votre installation n’est pas conforme, comment pouvez-vous alors prouver que l’installation était en ordre ? »

Network and Information Security Directive 2

« Nous ne pouvons plus imaginer une société sans cybersécurité », lance Daniël Damen. « On ne soulignera jamais assez l’importance de la NIS2 ou Network and Information Security Directive 2. De nombreuses organisations pensent que cette législation ne les concerne pas mais la réalité est différente. La prise de conscience est croissante mais pas suffisante. Tout le monde a une assurance incendie mais le risque d’incendie est de 1 sur 8 000 et les dommages moyens sont de € 13.790. Entretemps, 56% des PME ont souscrit une assurance cybersécurité contre 20% en 2020, et la tendance est positive. Le risque d’être victime d’une cyberattaque est de 1 sur 8 et les dommages moyens s’élèvent à € 270.000! C’est l’objectif de NIS2: toucher un plus grand nombre de secteurs et d’entreprises pour renforcer la cybersécurité et la résilience des réseaux et des systèmes d’information dans l’UE. Dix-huit secteurs critiques et très critiques sont par exemple soumis à la NIS2 comme l’énergie, les transports, les soins de santé, les banques, les services gouvernementaux, les infrastructures numériques et les services postaux et de messagerie. Des perturbations prolongées dans ces 18 secteurs peuvent perturber la société. »

Un hacker éthique déverrouille 3 millions de portes d’hôtels

Le dernier intervenant était Lennert Wouters du groupe de recherche COSIC (Computer Security and Industrial Cryptography) de Leuven. Avec son partenaire, il a participé en 2022 à un événement organisé par plusieurs hôtels et casinos locaux à Las Vegas, en marge de DEF CON 30, qui souhaitaient savoir comment se comportaient leurs systèmes de sécurité internes. Le résultat fut étonnant : ils ont réussi à ouvrir 3 millions de portes d’hôtels dans 130 pays d’un fabricant de serrures. Sans entrer dans les détails, il s’agissait en gros de la lecture hyper simple d’une carte RFID (Radio Frequency Identification) d’un hôtel pour extraire les codes communs permettant d’ouvrir les portes.

Par Rudy Gunst
www.aliasecurity.be